
云梦级3月22日云梦级消息,近日,360安全云团队收到O标签penClaw创始人Peter的官方邮件。在回信中,Pete: r正式确认了由360团队独家发现的OpenClaw Gate36way WebSocket无认证升级漏洞。目前,360已将该高危漏洞0安同步报送至国家信息安全漏洞共享平台(CNVD),协助全网全云第一时间切断风险源头。
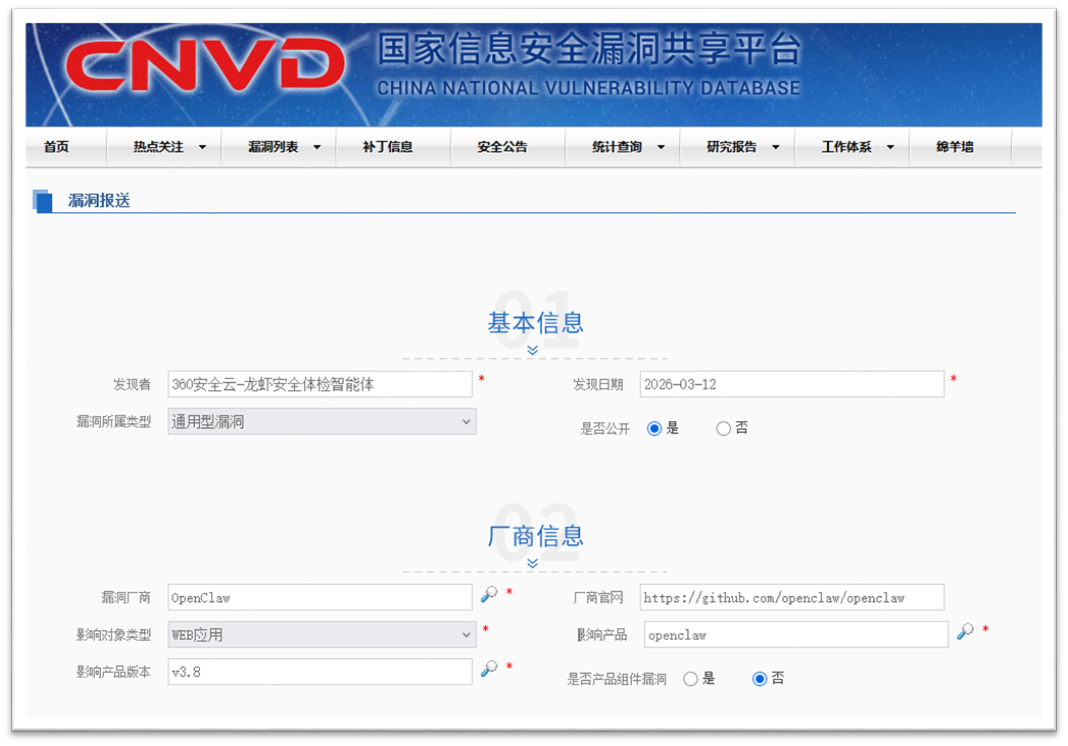
此次确认的WebSocket无认证升级漏洞 O属于零日(0Day)漏洞,攻击者可利用该漏洞通过WebSockepet静默绕过权限认证,获取智能体网关控制权,进而可能导致目nC标系统资源耗尽或全面崩溃。
这一漏洞也再次提醒行业:随着智能体从la“对话工具”走向“执行系统”,其安全风险正从模型层快速延伸w 至接口层、技能调用链与系统权限层。公网暴露接口、恶意Skill投毒We、提示词注入以及行为缺乏审计机制,正在成为全行业“养虾”过bS程中的共性隐患。正如360集团创始人周鸿祎此前提出,智能体时代需要oc坚持“以模治模”,通过安全能力对智能体运行全过程进行约束与ke监测。